IA y ciberseguridad
Hackers atacan refrigeradores de supermercados en Europa otra vez
Ciberataques calentaron refrigeradores y congeladores en tiendas de seis países europeos el 2 de noviembre, tres semanas después del ataque en Francia.
Supermercados de al menos seis países europeos tiraron alimentos echados a perder el lunes 2 de noviembre, después de que unos hackers tomaran a distancia el control de sus sistemas de refrigeración durante la madrugada y elevaran la temperatura de refrigeradores y congeladores. Es la segunda ola de este tipo en tres semanas. A mediados de octubre, un ataque contra los controladores de refrigeración afectó a unos 700 supermercados en Francia.
Hubo tiendas afectadas en Suecia, Bélgica, Luxemburgo, Irlanda y Estonia, informó The Associated Press. NBC News y Reuters reportaron además incidentes en Países Bajos. Las autoridades no han dicho quién está detrás de los ataques, y ningún grupo se ha atribuido la autoría, según NBC News.
Lo que debes saber
- Cuándo: En la madrugada del lunes 2 de noviembre. La encargada de una tienda de Estocolmo dijo a Reuters que el ataque empezó hacia las 2 a.m., hora local.
- Dónde: Suecia, Bélgica, Luxemburgo, Países Bajos, Irlanda y Estonia, según AP, NBC News y Reuters. Otros medios reportaron casos en Finlandia, Portugal e Italia.
- Qué pasó: Los atacantes subieron la temperatura de refrigeradores y congeladores, en algunas tiendas hasta 50 grados Celsius, y los comercios desecharon los productos afectados.
- A quién afectó: En Bélgica, a Delhaize, Carrefour, las tiendas Spar de Colruyt y una tienda de Ikea; en Suecia, a ICA y Coop; en Irlanda, a 13 tiendas SuperValu; y en Estonia, a una tienda Selver.
- Equipos: Al menos parte de las unidades afectadas usaba tecnología de control de temperatura de la empresa danesa Danfoss, que también fue blanco del ataque en Francia, según Reuters.
- Quién lo hizo: Se desconoce. El Centro de Ciberseguridad de Bélgica dijo que "quizá nunca se determine".
¿Qué países y tiendas resultaron afectados?
Suecia. El grupo ICA dijo que "un número limitado" de tiendas se vio afectado durante la noche, según declaró su portavoz, Gustaf Nilsson, a la agencia TT, de acuerdo con AP. Una tienda ICA Kvantum de Sjöbo, en el sur del país, informó en Facebook que sus refrigeradores y congeladores habían sido hackeados y programados a 50 grados Celsius, y que el personal estaba desechando productos. ICA dijo a NBC News que sus propios sistemas no se vieron afectados. Según la empresa, el incidente afectó a "un pequeño número de tiendas que usan un proveedor externo y tienen su conexión fuera de la red central de ICA". Coop dijo que siete de sus cerca de 800 tiendas sufrieron una manipulación no autorizada de sus sistemas de refrigeración, y mencionó a Danfoss entre sus proveedores, según un despacho de Reuters publicado por CNBC.
"Todo está destruido", dijo a Reuters Engla Ingwall, gerente de ventas de una tienda franquiciada de ICA en Estocolmo. "Hubo un ciberataque y todos nuestros congeladores llegaron a 50 grados". Según contó, el ataque ocurrió a las 2 a.m., pero no se detectó sino hasta horas después.
Bélgica y Luxemburgo. Delhaize dijo que un "incidente informático" afectó los sistemas de refrigeración de varias decenas de sus tiendas, la mayoría en Bélgica y algunas en Luxemburgo. La portavoz Sarah De Meester dijo que en las tiendas afectadas la oferta de productos frescos y congelados estaba temporalmente algo limitada, pero que los centros de distribución funcionaban con normalidad y no se habían interrumpido las entregas a las tiendas, según AP. Carrefour informó que 15 de sus más de 700 tiendas en Bélgica se vieron afectadas y calificó el impacto de "extremadamente limitado". Colruyt Group, que opera las tiendas Spar en Bélgica bajo un sistema de franquicias, dijo que cinco locales fueron atacados. Ikea indicó que su tienda de Mons se vio afectada y que estaba investigando.
Stephan Moelans, director ejecutivo de Sabcobel, la empresa belga de refrigeración que opera los sistemas de Delhaize, dijo a la agencia Belga que los evaporadores de las unidades se pusieron en modo de descongelación, informó NBC News. En un ciclo de descongelación, el equipo se calienta en lugar de enfriar.
Luc De Laet, dueño de la cadena belga de carnicerías De Laet & Van Haver, contó a Reuters que un empleado lo despertó a las 3:30 a.m. En su tienda al sur de Amberes encontró los refrigeradores subidos hasta 18 grados Celsius. Calculó la pérdida en unos 15,000 euros (16,800 dólares) en carne. "Da mucho miedo. Están hackeando el sistema que registra la temperatura, y pueden programarlo a distancia", dijo.
Irlanda. Musgrave Group informó que los sistemas de refrigeración de 13 de sus tiendas SuperValu se vieron afectados y que, por precaución, retiró de la venta los productos refrigerados y congelados. "Nuestros sistemas de monitoreo nos alertaron del problema y actuamos de inmediato", dijo la empresa. Para la tarde del lunes, dijo que el incidente estaba resuelto y que la reposición de productos refrigerados y congelados en las tiendas afectadas estaba en marcha, según AP y The Hacker News.
Estonia. Una empresa de tecnología de refrigeración dijo a la cadena pública ERR que los atacantes accedieron a una computadora que controlaba la refrigeración de un cliente y subieron la temperatura a 50 grados Celsius, informó AP. Jann Mutso, director ejecutivo de Kitman Coldtech, dijo que el ataque se contuvo en minutos y no causó daños importantes. La cadena de supermercados Selver indicó que una de sus tiendas se vio afectada.
Países Bajos y otros lugares. Ahold Delhaize dijo a NBC News que estaba al tanto de un "incidente informático" que afectaba los sistemas de refrigeración de varias tiendas, y que "nuestros equipos trabajan intensamente para evaluar por completo la situación". El sitio especializado The Hacker News reportó al menos 17 negocios afectados en Países Bajos, además de algunas tiendas pequeñas de Kesko en Finlandia, siete tiendas Intermarché en Portugal y al menos cuatro tiendas Coop en Sicilia, Italia. Gizmodo, citando a la BBC, también incluyó a Finlandia entre los países afectados. NewsCubby no ha confirmado de forma independiente con las empresas los casos de Finlandia, Portugal e Italia.
¿Cómo lograron entrar los atacantes?
La refrigeración de un supermercado moderno funciona con controladores que los técnicos pueden vigilar y ajustar a distancia por internet. Según Reuters, al menos parte de las unidades atacadas el lunes usaba tecnología de Danfoss, que dijo estar trabajando con sus clientes para aplicar soluciones.
En Países Bajos, un portavoz de Danfoss dijo que los sistemas afectados no estaban en una red segura y aún usaban contraseñas de fábrica, informó The Hacker News. La mayoría de las tiendas neerlandesas tomaron medidas tras el ataque en Francia, y las pocas que no lo hicieron fueron las afectadas, según el portavoz. Según el mismo medio, ICA dijo que todas sus tiendas afectadas estaban conectadas a un sistema externo suministrado por Danfoss. En Estonia, el director ejecutivo de Kitman dijo que los equipos atacados eran controladores antiguos que no se habían actualizado.
John Billow, director del centro nacional de ciberseguridad de Suecia, dijo que su agencia atendía varios incidentes en tiendas de alimentos. "En las últimas semanas hemos identificado que en Suecia hay muchos dispositivos de tecnología operativa expuestos, y hemos sido claros sobre la necesidad de actualizarlos o parcharlos", dijo, según NBC News.
El equipo nacional de respuesta a emergencias informáticas de Francia, CERT-FR, emitió el 12 de octubre una alerta sobre ataques contra los controladores remotos de sistemas de refrigeración. La alerta abarca las series AK-SM y AK-SC de Danfoss y los controladores Copeland xweb y Dixell xweb, y se actualizó por última vez el 16 de octubre, según el sitio de la agencia. Recomienda desconectar de internet los equipos afectados, limitar el acceso a una VPN segura, actualizar el firmware y asegurarse de haber cambiado las contraseñas de fábrica. También advierte que exponer equipos al final de su vida útil, sin parches de seguridad, implica "una probabilidad muy alta de que sean comprometidos", y que es probable que las campañas de ataque sigan en curso. Según la alerta, incluso tras restablecerlo de fábrica, un equipo sigue siendo vulnerable si continúa expuesto o sin actualizar.
Patrick Lamplmair, director de tecnología de la empresa austriaca Tributech, dijo a Gizmodo que ya existían soluciones para las fallas conocidas de los controladores de refrigeración, pero que miles de equipos seguían accesibles desde internet después del ataque en Francia. "Un congelador nunca debería aceptar una orden de calentarse a 50 °C, la envíe quien la envíe", dijo.
¿Qué pasó en Francia en octubre?
Ese ataque afectó a unos 700 de los cerca de 10,000 supermercados de Francia, dijo el ministro de Finanzas, Roland Lescure, ante el Parlamento el 13 de octubre, según AP. Lescure aseguró que el abastecimiento de alimentos no corría riesgo, pero que el ataque "toca el corazón de nuestra seguridad alimentaria" y era "una llamada de atención para todos". Groupement Mousquetaires informó que 300 de sus tiendas Intermarché y Netto se vieron afectadas, y Coopérative U, que 80 de sus 2,000 tiendas. Carrefour y Monoprix también resultaron afectados. El director ejecutivo de Coopérative U, Dominique Schelcher, lo calificó como "un ataque a la cadena alimentaria francesa".
La Fiscalía de París abrió una investigación a través de su unidad de delitos informáticos, que incluye los alimentos echados a perder y los reportes de incendios, informó AP. Danfoss dijo entonces que la mayoría de los sistemas afectados eran productos antiguos que ya no recibían actualizaciones de software ni de seguridad. Añadió que desde hacía tiempo recomendaba a sus clientes mantenerlos actualizados y protegidos por un cortafuegos.
Según Facilities Dive, los atacantes en Francia bloquearon las unidades en modo de descongelación durante varias horas. Citando a Reuters y un análisis de la empresa de seguridad Sekoia, el medio dijo que también se encontraron unidades afectadas en España, Portugal, Polonia, Alemania y Bélgica. Thierry Cotillard, director ejecutivo de Les Mousquetaires, dijo que las pérdidas podrían llegar a decenas de millones de euros en toda Francia, informó The Hacker News.
¿Quién está detrás y qué dicen las autoridades?
Nadie se ha atribuido ninguna de las dos olas, y Reuters dijo que no pudo establecer quién estaba detrás de los ataques del lunes ni si guardan relación con los de Francia. "No se sabe quién está detrás de este ataque, y quizá nunca se determine", dijo Katrien Eggers, portavoz del Centro de Ciberseguridad de Bélgica. "Todos los sistemas informáticos son potencialmente vulnerables, y la inteligencia artificial ahora puede usarse para explotar con éxito esas debilidades, sobre todo por parte de actores sofisticados", agregó, según Reuters. La fiscalía federal de Bélgica abrió una investigación penal, informó The Hacker News.
La Comisión Europea dijo que los incidentes muestran que las amenazas digitales son cada vez más disruptivas. "Son un intento deliberado de alterar nuestra cadena de suministro de alimentos y socavar la confianza de los consumidores en ella, una advertencia que debemos tomar en serio", dijo el comisario europeo de Agricultura, Christophe Hansen, según Reuters. "La repetición de estos ciberataques es profundamente preocupante".
Los ataques aumentaron la preocupación de las autoridades europeas por las amenazas "híbridas" contra la infraestructura desde la invasión rusa de Ucrania en 2022, informó Reuters. Moscú ha negado en repetidas ocasiones su participación en sabotajes u operaciones de guerra híbrida. Tom Hegel, investigador de la empresa de ciberseguridad SentinelOne, dijo a Reuters que la ausencia de exigencias económicas apunta a un sabotaje más que a una extorsión. "El comercio minorista es un blanco fácil porque las cadenas operan enormes cantidades de controladores de refrigeración, sistemas de gestión de edificios, paneles de acceso y equipos de punto de venta", dijo. "Un atacante que entra a un panel de control expuesto casi no deja rastro... Para quien defiende, un adolescente y un servicio de inteligencia se verían casi igual".
¿Qué significa para los consumidores?
Las empresas que hicieron comentarios dijeron que los problemas se limitaron a una minoría de tiendas y se estaban resolviendo. Delhaize dijo que las entregas no se interrumpieron, y Musgrave dijo que estaba reponiendo productos refrigerados y congelados en Irlanda. Las tiendas retiraron de la venta los productos afectados. Ninguna empresa reportó un desabastecimiento más amplio.
Para más sobre amenazas y seguridad en Europa, lea en NewsCubby la cobertura sobre las protestas más recientes en Europa, el hackeo de Binance y las protestas por el costo de vida en Francia.
*¿Quieres más? Explora los titulares de hoy en NewsCubby y únete gratis a My Day para que NewsCubby forme parte de tu día.*
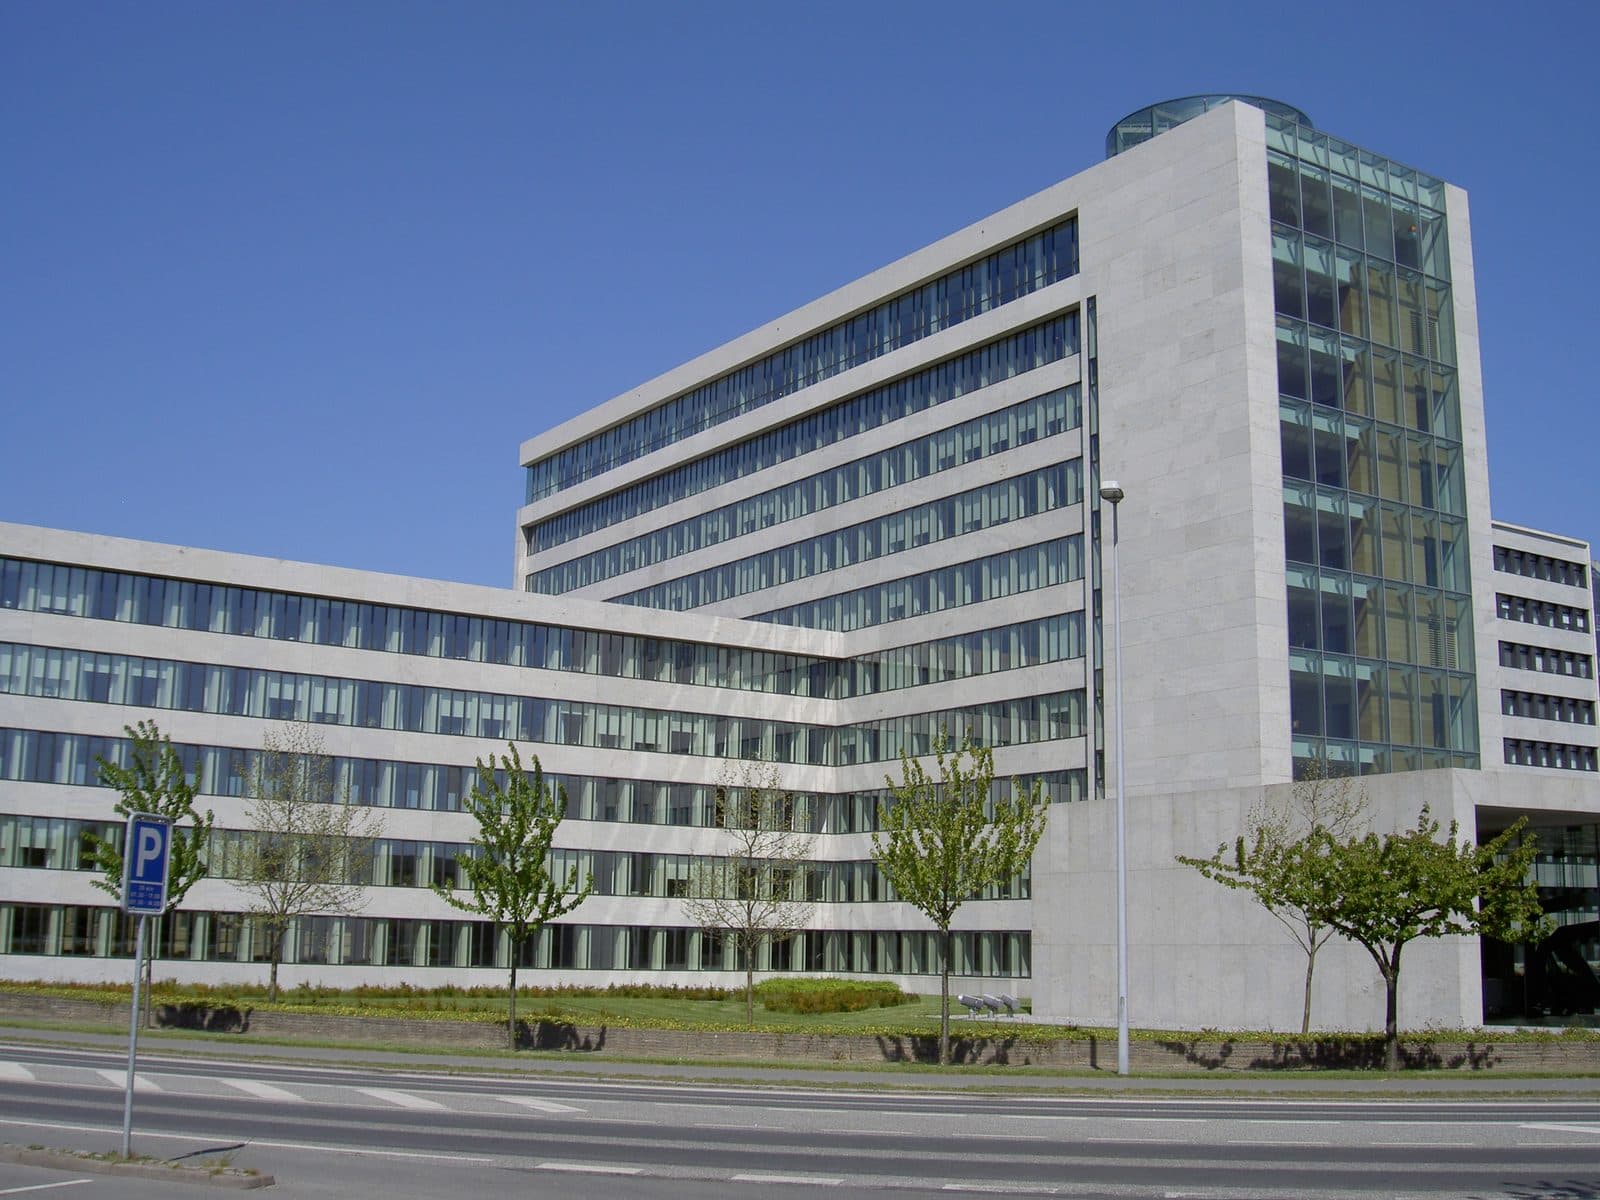
*FOTO DE ARCHIVO: La sede de Danfoss en Nordborg, Dinamarca, el 10 de mayo de 2008. Según Reuters, parte de los equipos de refrigeración atacados el 2 de noviembre de 2026 usaba tecnología de Danfoss. Foto: Schnatzel / Wikimedia Commons / dominio público.*
*Los artículos de NewsCubby se elaboran con ayuda de inteligencia artificial y son revisados por personas.*
*Gracias por leer NewsCubby. Hasta la próxima.*
Fuentes
- AP: Cyberattacks hit supermarket fridges and freezers across Europe
- NBC News: Supermarkets across Europe hit by new fridge cyberattacks
- Reuters via CNBC: Cyberattack on fridges hits supermarkets across Europe
- Gizmodo: Supermarket freezers across Europe hit with another cyberattack
- The Hacker News: Second wave of cyberattacks hits European supermarket refrigeration
- CERT-FR alert CERTFR-2026-ALE-012: Attacks on refrigeration system controllers (French)
- AP via PBS News: Cyberattacks disrupt refrigeration systems at European supermarkets
- Facilities Dive: Hack of Danfoss refrigeration controllers in Europe causes tens of millions in losses
- The Hacker News: Attackers heat French supermarket fridges and freezers
Créditos de fotos y video
Crédito: Schnatzel / Wikimedia Commons. Licencia: Public domain. Fuente: página del archivo.