Mundo
Exposición de datos del DHS: Qué se sabe de 41.000 registros
El DHS investiga una posible filtración de datos laborales; la vía de Okta alegada por los atacantes no está probada.
Lo que debes saber
- Periodistas dijeron que la colección contiene registros laborales asociados con más de 41.000 empleados y contratistas del DHS y varias de sus agencias.
- El DHS dijo a WIRED que conocía una “posible filtración” y que estaba trabajando en ella; no había confirmado públicamente la vía de entrada alegada por los responsables cuando se preparó este artículo.
- Los campos expuestos incluyen información gubernamental de contacto y organización que podría facilitar suplantaciones, ataques de phishing o selección de objetivos al combinarse con otros datos.
- El grupo afirmó que el material procedía de un entorno de inicio de sesión de Okta usado por el DHS, mientras que Okta dijo no tener pruebas de que sus sistemas o datos hubieran sido comprometidos.
- NewsCubby no descargó, reprodujo ni enlazó la colección. Los lectores no deberían buscarla ni redistribuirla.
El Departamento de Seguridad Nacional de Estados Unidos, conocido por sus siglas DHS, dijo que está atendiendo una posible filtración después de que periodistas examinaran una colección recién publicada con registros laborales vinculados a más de 41.000 empleados y contratistas. El material podría ayudar a terceros a trazar parte de la estructura del departamento y contactar a su personal, pero la vía de acceso y las consecuencias completas siguen bajo investigación.
WIRED y The Washington Post informaron que la colección incluye correos electrónicos gubernamentales, teléfonos de trabajo, información de oficinas y datos sobre la organización interna de la sede del DHS y varios de sus componentes. Un grupo que se hace llamar Department of Peace se atribuyó la acción y afirmó que los registros procedían de un entorno de administración de identidades del DHS que utiliza Okta. Okta respondió que no había encontrado pruebas de que sus propios sistemas o datos hubieran sido comprometidos. Esa distinción es esencial: la información pública no establece que haya ocurrido una intrusión en la infraestructura corporativa de Okta.
¿Qué información quedó presuntamente expuesta?
WIRED dijo que revisó el material por medio de Distributed Denial of Secrets, un colectivo de transparencia que lo recibió del grupo que se atribuyó la acción. Los registros, según el informe, estaban actualizados al 19 de agosto de 2026 y abarcaban a más de 41.000 empleados y contratistas. Los campos descritos son principalmente laborales: direcciones de correo de las agencias, números telefónicos, ubicaciones de oficinas y afiliaciones a unidades o grupos internos.
La escala vuelve sensible a la colección aunque algunos campos individuales se parezcan a los de un directorio. Un directorio interno reúne relaciones en un solo lugar. Puede mostrar quiénes trabajan juntos, qué componentes emplean contratistas, cómo se organizan las unidades y cuáles contactos podrían servir para una suplantación convincente. Un actor malicioso puede combinar esa estructura con información pública o robada para diseñar un mensaje mucho más específico.
El análisis de WIRED estimó que aproximadamente la mitad de los registros estaban asociados con la Oficina de Aduanas y Protección Fronteriza; unos 10.000, con el Servicio de Inmigración y Control de Aduanas; alrededor de 6.200, con el Servicio de Ciudadanía e Inmigración; y cerca de 1.000, con la Agencia de Seguridad de Infraestructura y Ciberseguridad. Son cálculos periodísticos basados en la colección, no un conteo final certificado por el DHS. Podrían incluir contratistas, duplicados, personas que ya no trabajan allí u otros registros cuyo estado actual no se ha confirmado.
Este artículo no identifica a empleados, no repite nombres de grupos internos, no describe funciones operativas sensibles y no ofrece un camino hacia el material. El valor informativo está en el alcance y el riesgo reportados, no en republicar datos que podrían aumentar el daño.
¿El DHS confirmó una filtración?
El DHS confirmó a WIRED que estaba al tanto de una “posible filtración” y que atendía activamente el asunto. Esa frase confirma una investigación y una respuesta, pero no valida cada afirmación del grupo que difundió los datos. El departamento no había explicado públicamente el método de acceso, el sistema afectado, cuándo comenzó el acceso, cuánto duró o si los más de 41.000 registros eran auténticos y actuales.
The Washington Post también informó sobre la aparición de información de empleados en internet. En conjunto, los dos informes confirman de manera independiente que circulaba una colección grande y que el DHS examinaba el incidente. No convierten la versión técnica de los atacantes en un hecho probado.
En las investigaciones de incidentes, las cifras y etiquetas iniciales suelen cambiar. Un análisis forense puede concluir que estuvieron involucrados una cuenta, un entorno de contratista, la configuración de un cliente, un directorio exportado u otro sistema. También puede reducir o ampliar el número de afectados. Hasta que el DHS publique conclusiones técnicas o una notificación formal, la descripción más precisa es una exposición reportada de datos laborales y una posible filtración bajo investigación.
Los lectores pueden consultar también la cobertura de NewsCubby sobre correcciones de seguridad urgentes para PHP, la explicación sobre agentes de IA usados en ataques a sitios web y la página de inteligencia artificial y ciberseguridad.
¿Fue vulnerada Okta?
Eso no se ha establecido. El grupo afirmó que los registros provenían del entorno de inicio de sesión único de Okta utilizado por el DHS. Okta es una empresa de administración de identidad y acceso cuyos productos conectan usuarios con aplicaciones. Afirmar que los datos salieron del entorno de Okta de una organización no equivale automáticamente a afirmar que la infraestructura corporativa de Okta fue penetrada.
Okta dijo a WIRED que conocía el informe y que no tenía pruebas de que datos o sistemas de Okta hubieran sido comprometidos. Varios escenarios podrían encajar en los limitados hechos públicos: una cuenta de cliente comprometida, información de sesión robada, una credencial administrativa abusada, una aplicación conectada al directorio o una exportación separada. Son ejemplos generales, no conclusiones sobre este incidente.
Atribuir una intrusión exige registros, evidencia forense y acceso al entorno afectado. El grupo tiene incentivos para presentar su acceso como amplio; la empresa y el gobierno tienen razones para ser cautelosos mientras investigan. Una cobertura responsable debe conservar ambas declaraciones sin llenar el vacío con especulación.
¿Por qué los datos laborales pueden generar un riesgo real?
Un correo gubernamental o un teléfono de oficina no equivale a un número de Seguro Social o una cuenta bancaria. Sin embargo, un directorio estructurado puede tener valor operativo. Quien conoce la agencia, el equipo, la oficina y las relaciones de trabajo de una persona puede crear un mensaje que suene familiar. Podría suplantar a un supervisor, la mesa de ayuda, un contratista, la oficina de beneficios o un colega y dirigir a la víctima a una página falsa de inicio de sesión o a un archivo malicioso.
El peligro aumenta al combinar el directorio con datos de otras filtraciones, perfiles profesionales o redes sociales. Un número laboral puede confirmar que un objetivo sigue activo. La afiliación a un grupo puede sugerir qué sistemas utiliza. Las etiquetas de contratistas pueden ayudar a imitar comunicaciones de proveedores. Una lista de colegas puede hacer que una solicitud fraudulenta parezca parte de un proyecto normal.
Algunos componentes del DHS emplean además a personas cuyas funciones atraen amenazas. Por eso es especialmente importante actuar con moderación. Republicar un directorio, un buscador o una lista puede multiplicar la exposición aunque se haga con el pretexto de comentar el incidente. Investigadores y periodistas pueden informar los hallazgos agregados sin convertir su trabajo en una herramienta para acosadores.
¿Qué hizo Bluesky con los enlaces?
En una actualización posterior, WIRED informó que Bluesky bloqueó enlaces a un sitio que alojaba o permitía buscar el material porque las páginas contenían información de contacto publicada sin autorización. La plataforma no eliminó la discusión general; dirigió la medida a los enlaces que daban acceso a los datos.
La respuesta muestra la tensión que enfrentan las plataformas después de una filtración. El debate sobre una falla de seguridad gubernamental es noticioso. El acceso directo a registros de contacto de empleados puede crear riesgos de privacidad y seguridad. Bloquear la ruta de distribución mientras se permite la cobertura es una forma de separar esos intereses.
La decisión no autentica cada registro ni establece cómo se obtuvo la información. Sí demuestra que los efectos prácticos se extendieron más allá de la publicación inicial: los servicios tuvieron que decidir si enlazar la colección infringía reglas contra la exposición de datos personales.
¿Qué deben evitar los lectores?
No busques, descargues, copies, ordenes ni republices la colección. No la uses para contactar empleados, identificar personas en funciones sensibles o comprobar si direcciones y números funcionan. Incluso datos con apariencia oficial pueden estar desactualizados, alterados o mezclados con registros incorrectos. Redistribuirlos puede aumentar el daño e interferir con la notificación y la investigación legítimas.
Los empleados que crean estar afectados deben seguir las instrucciones oficiales del DHS y de su componente, no los consejos de publicaciones virales. Las organizaciones deben remitir mensajes sospechosos a sus equipos de seguridad. El público debe desconfiar de correos o llamadas urgentes que utilicen datos laborales correctos para exigir contraseñas, códigos, pagos o acceso a documentos.
NewsCubby no tiene acceso directo a los sistemas del DHS y no autenticó de forma independiente la colección. Este relato se basa en informes identificados, declaraciones del gobierno y de la empresa, y acciones públicas de plataformas.
¿Qué falta por saber?
La fuente del acceso inicial no está confirmada. No se sabe si el grupo penetró un entorno controlado por el DHS, obtuvo credenciales de una persona, accedió a una aplicación conectada, recibió una exportación interna o usó otra vía. Tampoco se sabe si la exposición contenía más campos que los descritos por los periodistas.
El DHS no ha dicho públicamente cuántos registros considera válidos, cuántas personas notificará, si restableció credenciales, si desconectó sistemas o si las autoridades identificaron sospechosos. La fecha del 19 de agosto parece referirse a la última actualización de los registros, no necesariamente al momento de la intrusión.
Tampoco existe una conclusión pública de que la infraestructura de Okta haya sido vulnerada. Repetir la expresión “filtración de Okta” sin explicación podría asignar responsabilidad de manera incorrecta y ocultar otras posibilidades. La evidencia permite decir que los atacantes afirmaron un origen relacionado con Okta y que Okta niega tener pruebas de un compromiso de sus sistemas o datos.
¿Por qué importa esta exposición?
El DHS reúne misiones de control migratorio, seguridad fronteriza, ciberseguridad, respuesta a desastres, seguridad del transporte y otras áreas. Un directorio que cruza componentes puede revelar relaciones difíciles de ver en páginas públicas aisladas. Eso puede ayudar a adversarios a elegir objetivos, diseñar campañas de ingeniería social e inferir prioridades internas.
El incidente también pone a prueba la comunicación del departamento. Los empleados necesitan instrucciones específicas, los proveedores requieren suficiente información para revisar sus sistemas y el público necesita distinguir hechos verificados de afirmaciones de los atacantes. El silencio crea un vacío, pero las conclusiones técnicas prematuras pueden desviar a los defensores.
La exposición recuerda que los sistemas de identidad son infraestructura de alto valor. Incluso sin robar contraseñas, el directorio que los rodea puede ofrecer un mapa para el siguiente intento. Proteger esos entornos exige controles de acceso, autenticación resistente al phishing, administración cuidadosa de cuentas de contratistas, vigilancia de exportaciones y revocación rápida cuando cambian las funciones.
¿Qué sigue?
La investigación del DHS debe determinar la vía de acceso, validar los registros afectados y decidir a quién notificar. El departamento podría publicar un aviso formal, instrucciones por componente o indicadores técnicos. Okta podría actualizar su declaración si la evidencia apunta a un problema del producto o confirma que sus sistemas no estuvieron involucrados.
Comités del Congreso y el inspector general del DHS podrían solicitar informes porque la colección supuestamente abarca varias agencias y personal sensible. Las plataformas pueden continuar restringiendo enlaces directos mientras permiten la cobertura periodística. Cualquier cifra revisada, método de intrusión confirmado o evidencia de uso indebido sería una actualización sustancial.
Hasta que lleguen esas conclusiones, la respuesta cuidadosa es limitada: se publicó una gran colección vinculada al personal del DHS; medios importantes la examinaron; el departamento atiende una posible filtración; la ruta relacionada con Okta alegada por los atacantes sigue sin probarse; y redistribuir los datos crearía riesgos adicionales.
*¿Quieres más? Explora los titulares de hoy en NewsCubby y únete gratis a My Day para que NewsCubby forme parte de tu día.*
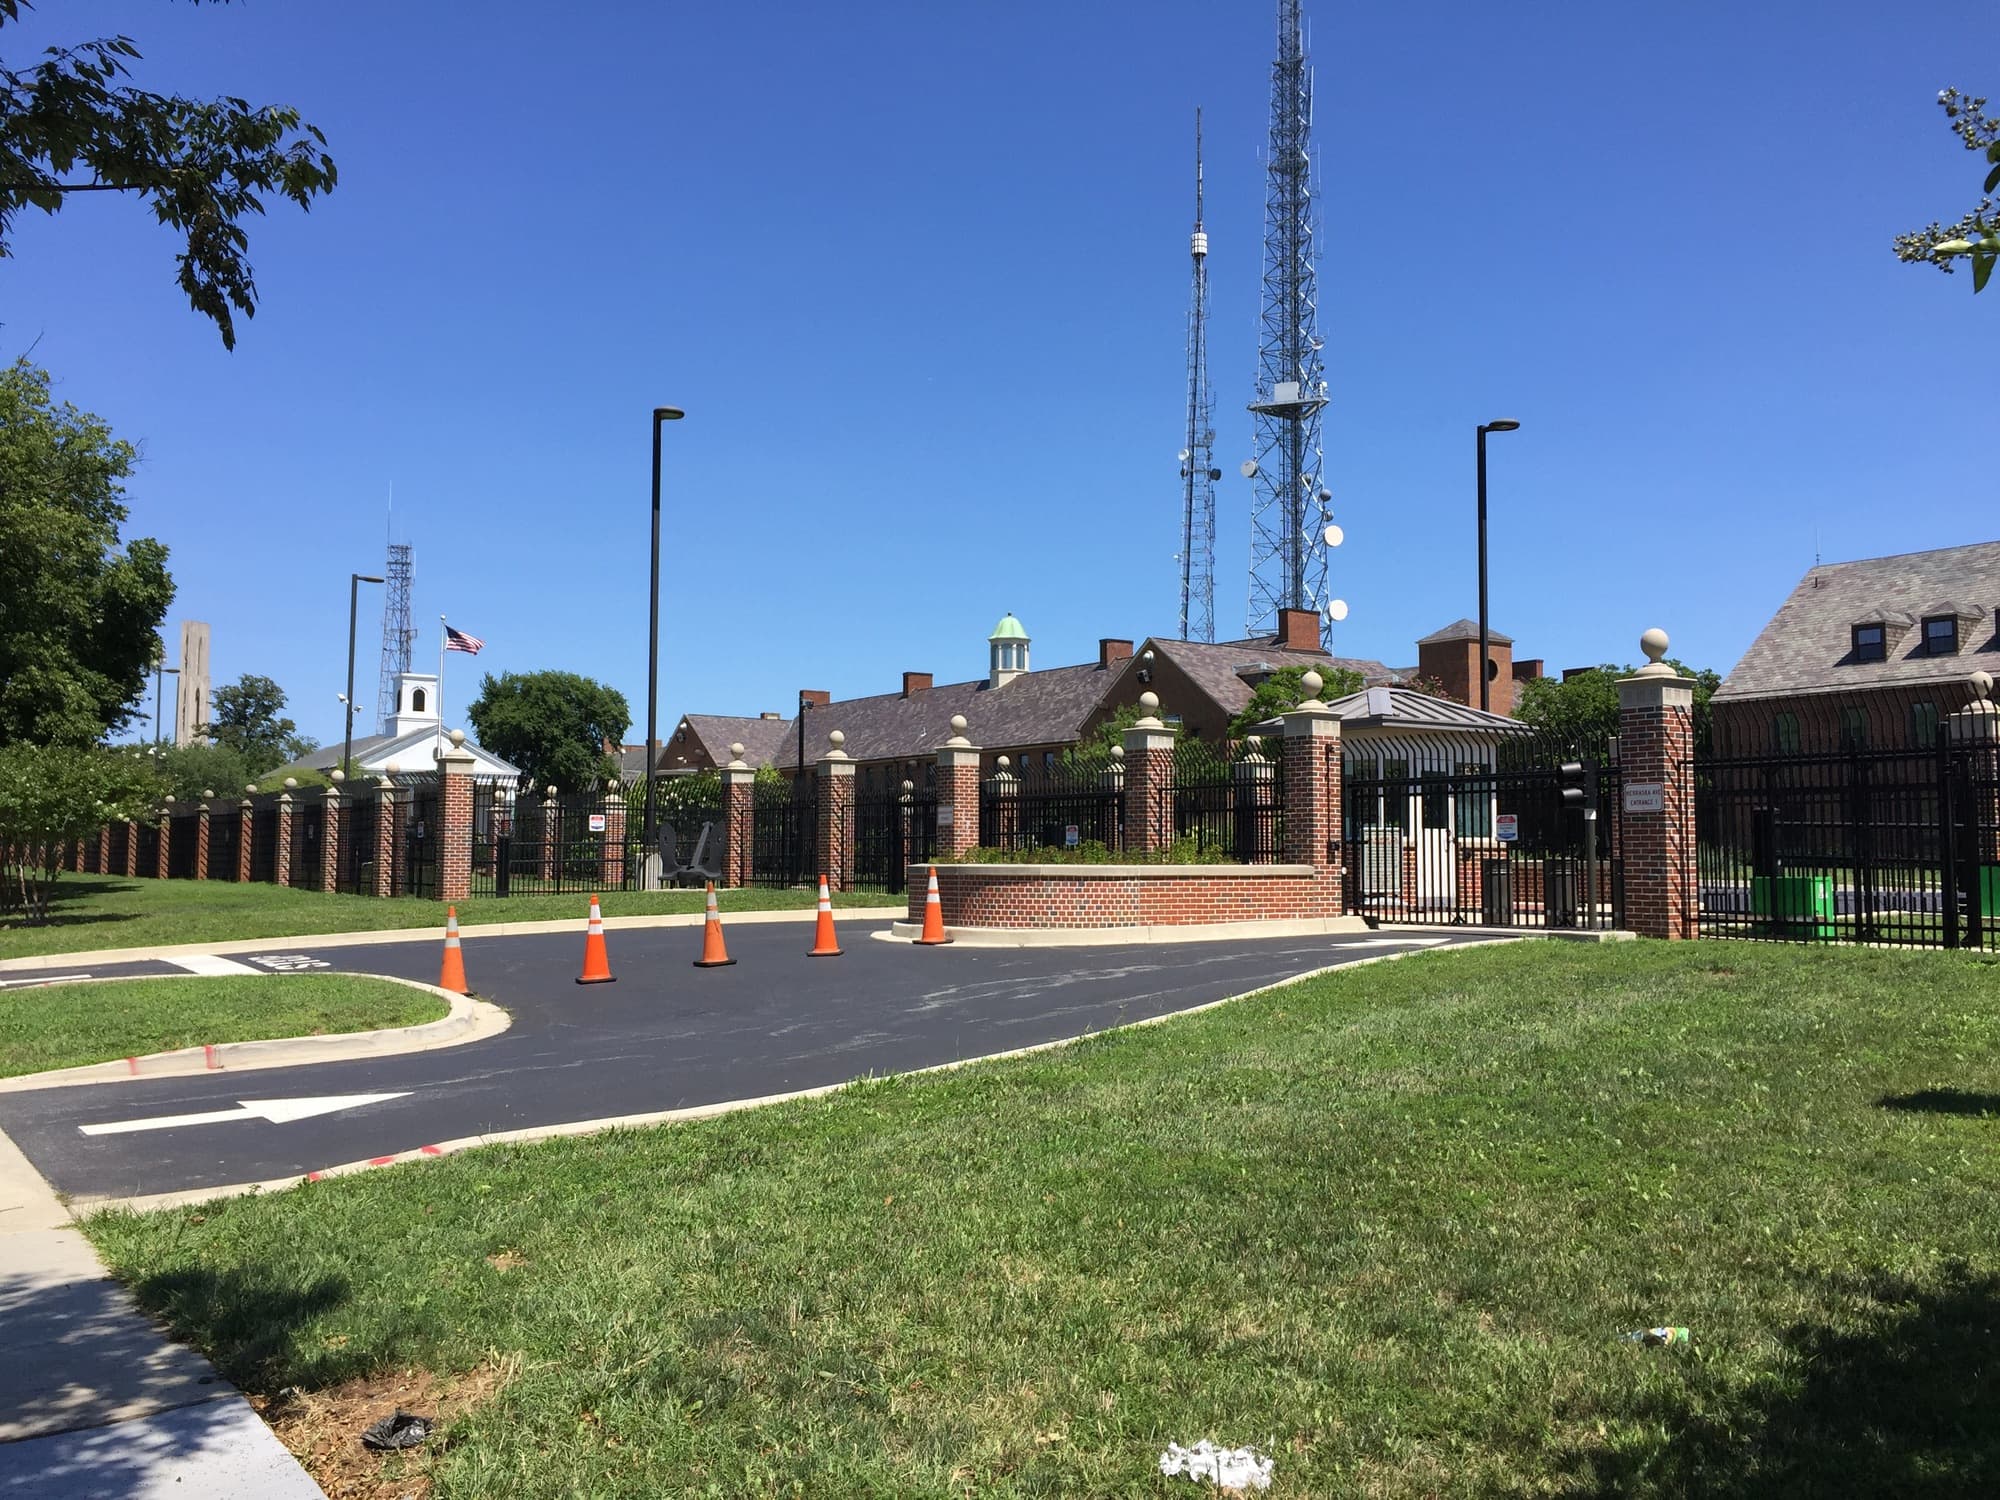
*FOTO DE ARCHIVO: El Complejo de Nebraska Avenue en Washington, D. C., en 2017. Foto: Antony-22 / Wikimedia Commons / CC BY-SA 4.0.*
*Este artículo se elaboró con ayuda de inteligencia artificial. Conoce cómo NewsCubby usa la IA.*
*Gracias por leer NewsCubby. Hasta la próxima.*